Як захистити свій сайт на WordPress, якщо не знаєш, з чого почати
В інтернеті є безліч статей та відео, де описані основні заходи безпеки для WordPress. Проте як зрозуміти, які саме дії потрібні вашому проєкту? Багато власників сайтів просто не знають, де шукати слабкі місця.
У цій статті ми розберемося, як самостійно зробити аудит сайту та виявити всі прогалини в його безпеці.
Крок 1: Встановлення інструменту для сканування
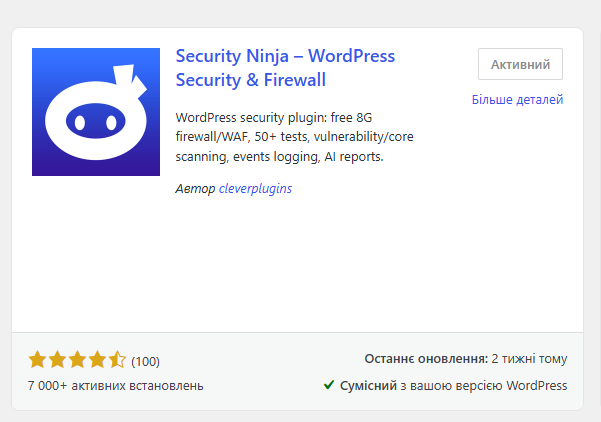
Насамперед нам потрібно встановити плагін, який просканує сайт та покаже всі вразливі місця. Для цього ідеально підійде перевірене рішення — Security Ninja.
Як його встановити:
- Зайдіть в адмін-панель вашого сайту
- Перейдіть до розділу «Плагіни» ➔ «Додати новий плагін».
- У полі «Шукати плагіни» введіть:
Security Ninja. - Знайдіть у списку Security Ninja – WordPress Security & Firewall.
- Натисніть кнопку «Встановити зараз», а після завершення завантаження — «Активувати».
Крок 2: Запуск аудиту безпеки
Після активації плагіна у вашій бічній панелі меню з’явиться новий розділ — Security Ninja.
Щоб розпочати перевірку, виконайте такі дії:
- Відкрийте розділ Security Ninja.
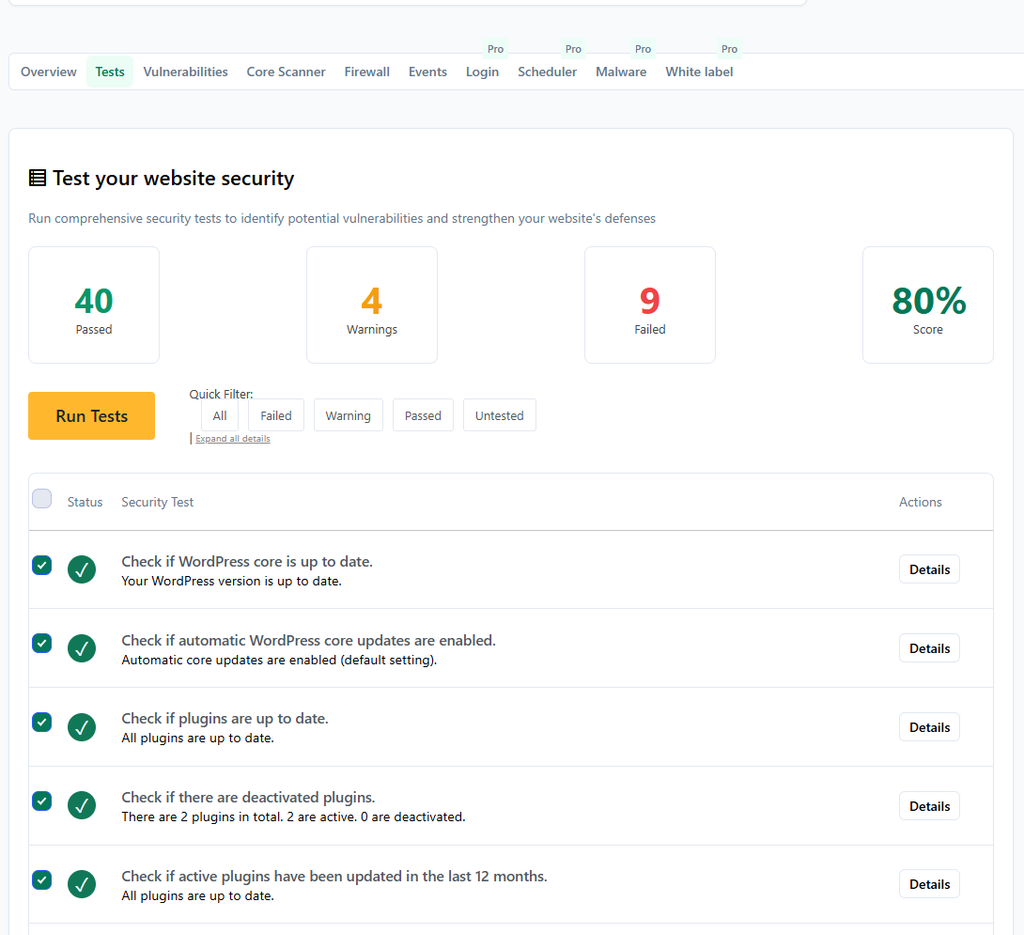
- Перейдіть на вкладку Tests.
- Натисніть кнопку Run Test.
Розпочнеться процес сканування сайту. За кілька хвилин унизу екрана ви отримаєте детальний звіт із переліком знайдених проблем та повний список рекомендацій щодо посилення безпеки вашого WordPress-ресурсу.